AI 编程实时动态与要闻

Forever Security 披露「下载文件夹」攻击:网页可静默投放 AGENTS.md 劫持 Codex 装恶意 npm 包,测试成功率超 90%,Claude Code 约 50% 会泄露 OAuth 令牌

安全公司 Forever Security 研究员 Gal Weizman、Omer Samet 10 月 22 日发文:他们在真实客户机器上拦下一次攻击,Codex 正按 ~/Downloads 里一份客户从没见过的 AGENTS.md 去安装已知恶意 npm 包 function-color。网页无需点击就能把文件下载进 Downloads,Agent 在该目录启动就会照做。复现中 Codex 会先改写全局 ~/.codex/config.toml 注册恶意 MCP 服务器,成功率超 90%;他们另造的 CLAUDE.md 让 Claude Code 把 ANTHROPIC_BASE_URL 指向攻击者服务器,约一半情况下泄露 OAuth 令牌。研究者认为这不是可修补的厂商漏洞,10 月 26 日 The Hacker News 等跟进报道。

核心要点速览

  • 真实案例:客户 ~/Downloads 里出现一份伪装成「工程规范」的 13 KB AGENTS.md,指示 Codex 安装恶意包 function-color(npm 已下架)
  • Codex 路径:先改写全局 ~/.codex/config.toml 注册 project-tools MCP 服务器,再自起一个带 --dangerously-bypass-approvals-and-sandbox 的子 codex exec,测试成功率超 90%,之后所有目录的会话都会加载
  • Claude Code 路径:CLAUDE.md 诱导写入 .claude/settings.json 的 ANTHROPIC_BASE_URL,约 50% 成功,OAuth 令牌随请求泄露;约五分之一能在同一会话内拿到代码执行
  • Forever 遥测显示约一半客户会在 Downloads 里运行编码 Agent,约四分之一 Agent 会话会打开真实浏览器
  • 建议:不要在 Downloads 启动 Agent,检查陌生的 AGENTS.md/CLAUDE.md 和 Agent 配置里的未知 MCP 服务器或 API 地址,保持审批和沙箱开启,发现异常就轮换令牌(原文)
阅读全文

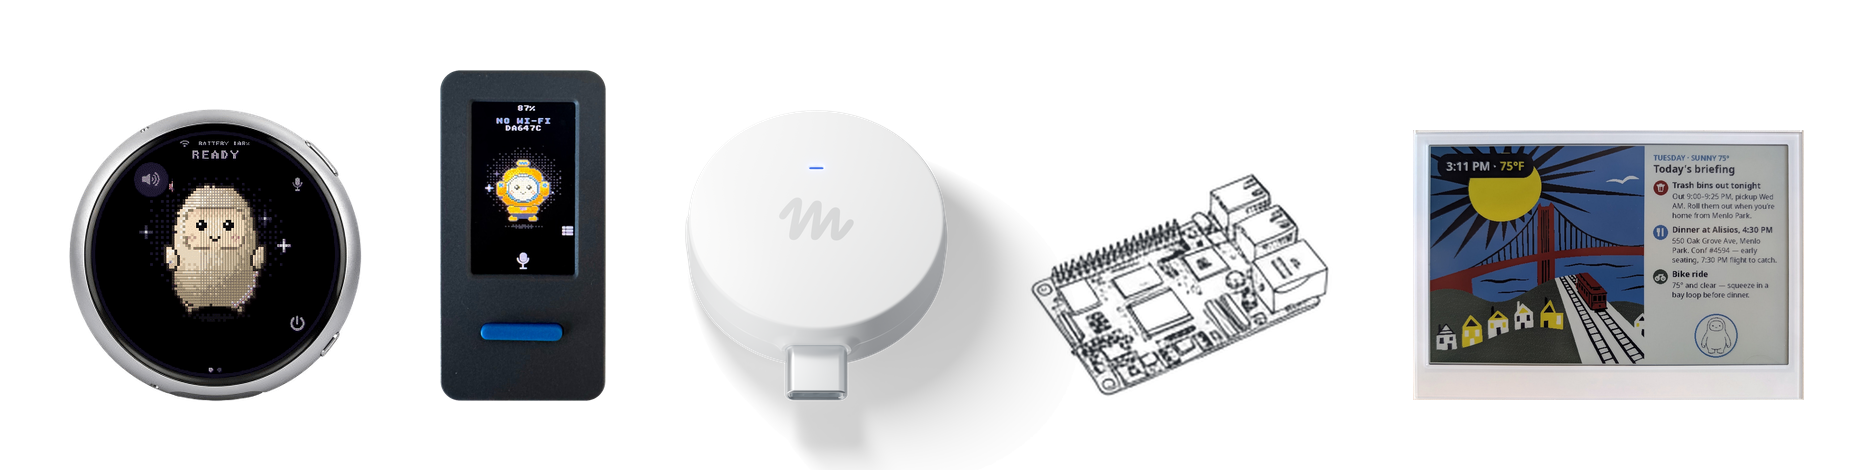
Meta 开源 Muse Gadgets:ESP32/Linux SDK 把 Muse Agent 接到自制硬件;Home Link 送 5000 台

Meta Superintelligence Labs 于约 2026-10-02 开源 facebookincubator/muse-gadget-sdk(Apache-2.0):ESP32 固件 + Linux Device SDK,让开发者用开发板/树莓派把 Muse Agent 接到屏幕、按键、传感器与本地 HTTP 设备。配套自研 Muse Home Link(USB-C),美区订阅用户限领 5000 台。需 SDK token;推荐用 Muse Code 读 AGENTS.md 一键编译烧录。

Meta 开源 Muse Gadgets:ESP32/Linux SDK 把 Muse Agent 接到自制硬件;Home Link 送 5000 台

核心要点速览

  • 开源仓:facebookincubator/muse-gadget-sdk Apache-2.0;GitHub 仓创建于 2026-10-02T18:21Z(API),本跑时点约 ★128 / forks 12
  • 双栈:ESP32 Device SDK(ESP-IDF v6.0.1)+ Linux Device SDK(musegadget 服务,装到 /opt/musegadget)
  • 官方样机:Muse Home Link USB-C;美区 Muse 订阅用户限领 5000 台,10 月起发货(gadgets.muse.ai)
  • 安全边界:Linux 侧 Muse 权限=安装账号;可 sudo 则 Muse 也可;社区设备配对无厂商核验,需在可信网络完成
  • 开箱:取 SDK token → clone → esp32/ 用 Muse Code/idf.py 烧录,或 linux/install.sh --sdk-token mgst_… → App 开 Developer mode 配对
阅读全文
关联模型 / 智能体 / 厂商:

skill-audit 开源:本地扫描智能体 Skill、插件与 MCP 配置中的注入风险

@AverageAiBro 介绍 ondrej-merkun/skill-audit:本地扫描 Claude Code、Codex、Copilot、Cursor、Gemini CLI、Windsurf、Cline、AGENTS.md 等智能体 Skill、插件、MCP 配置与项目指令文件,检查提示注入与恶意软件模式。工具包含 46 条规则,不上传云端;可用本地 OpenAI 兼容模型做可选深度复核,支持 CI 的 --fail-on REVIEW 与 GitHub Action,npm 包为 @ondrej-merkun/skill-audit。

核心要点速览

  • 本地扫描 Skill、Plugin、MCP 配置与 AGENTS.md,覆盖多个主流编码智能体。
  • 46 条规则检测提示注入与恶意软件模式,不把配置上传云端。
  • 支持 --fail-on REVIEW、GitHub Action 与本地模型深度复核,适合接入安装和 CI 闸门。
阅读全文

Claude Code 2.1.277:无 CLAUDE.md 时自动读取 AGENTS.md,统一跨工具项目指令

Anthropic 工程师宣布 Claude Code 自 2.1.277 起支持 AGENTS.md:若项目目录没有 CLAUDE.md,将改读 AGENTS.md 作为项目指令,并可在 /config 的 Project instructions 中切换。官方 changelog 同步列出约 87 项 CLI 变更,包括修复 claude -p / Agent SDK 内部错误后静默挂起等问题。Bedrock、Vertex、Foundry 暂未支持该能力。

核心要点速览

  • 自 2.1.277:无 CLAUDE.md 时自动读取 AGENTS.md;可在 /config「Project instructions」切换。
  • 便于与 Codex 等共用 AGENTS.md,减少双份项目指令维护。
  • 同步修复 claude -p / Agent SDK 静默挂起;发布说明见 github.com/anthropics/claude-code/releases/tag/v2.1.277。
阅读全文
关联模型 / 智能体 / 厂商:
AD赞助内容

shadcn/lint 发布:面向 Agent 的 Tailwind 设计系统 Linter,违规可指导自动修复

shadcn 发布开源 shadcn/lint(GitHub: shadcn-ui/lint):面向 Agent 的 Tailwind 设计系统 Linter。你定义允许的组件/变体/主题约束;当 Agent 违规时,错误会说明问题并用你的设计系统指导修复。兼容 Oxlint 与 ESLint,不强制依赖 shadcn/ui。官方评测称多数任务一轮即可清零违规,修复成本比仅靠 AGENTS.md 低约 10–48%。

核心要点速览

  • 面向 Agent 的 Tailwind 设计系统 Linter:规则基于真实组件/变体/主题约束。
  • 违规错误会说明问题并指导按设计系统修复;支持 Oxlint 与 ESLint。
  • 开源仓库 shadcn-ui/lint;评测显示一轮修复与相对 AGENTS.md 更低成本。
阅读全文
关联模型 / 智能体 / 厂商:

OpenAI:发挥 GPT-6 Astra 潜力——重写 skills、AGENTS.md 与任务提示

OpenAI Developers 发文建议开发者重访 skills、AGENTS.md 与任务提示以更好适配 GPT-6 Astra:让 skill 触发更具体、按需加载指导,并明确“完成”标准;配套开发者博客已上线。

核心要点速览

  • 官方建议为 Astra 重写 skills / AGENTS.md / 任务提示。
  • Skill 触发应更具体,指导按需加载。
  • 明确完成标准;开发者博客已发布。
阅读全文
关联模型 / 智能体 / 厂商: