AI 编程实时动态与要闻

X 热议:Zerodha CEO Nithin Kamath 问开发者用免费的 Kite API 和 AI 编程 Agent 做了什么

印度券商 Zerodha 创始人兼 CEO Nithin Kamath 10 月 26 日在 X 上发帖,问大家在 Kite API 免费之后,怎么把它和 AI Agent 结合、做出了什么。他认为 Claude Code、Codex 等 AI 编程 Agent 让没有太多编程经验的交易者和投资者也能自己搭工具,并称 Zerodha 观察到因为这些编程 Agent,使用 Kite API 的人在变多。帖子约 10 小时内获得 2,200 多个赞、2,000 多次收藏和 200 多条回复。这是 X 上的讨论和 CEO 本人观点,不是新产品发布。

X 热议:Zerodha CEO Nithin Kamath 问开发者用免费的 Kite API 和 AI 编程 Agent 做了什么

核心要点速览

  • 互动量(截至 2026-10-26 21:08 UTC,X API 公开数据):约 18.3 万次浏览、2,256 个赞、2,039 次收藏、219 条回复、113 次转发
  • 观点来源:Zerodha 创始人兼 CEO Nithin Kamath(@Nithin0dha)本人原帖,称编程 Agent 正在带动 Kite API 使用量上升,Zerodha 未公布具体增幅
  • 定价(据 Zerodha 官方 API 页面):Personal 档免费,含下单、GTT、提醒、保证金计算和组合管理;Connect 档 ₹500/月,增加实时 WebSocket 行情和历史 K 线
  • 官方 SDK 覆盖 Python、Java、Node.js、C#/.NET、Go、Rust、PHP、C++ 共 8 种语言,便于让编程 Agent 直接生成调用代码
  • 讨论焦点:AI 编程 Agent 让「非程序员自己写交易工具」变得普遍,同时也把风控和自动下单的风险交到了个人手里
阅读全文

“氛围编码”安全警钟长鸣!Last Secure Code 基准发布:前沿 Agent 仅 25.1% 生成代码同时兼顾功能与安全

随着 AI 编程智能体在“氛围编码”(Vibe Coding)热潮中广泛接管软件生产,生成代码的安全性成为行业焦点。新加坡国立大学与莫纳什大学等团队发布 Last Secure Code Benchmark,这是首个全面评估编程智能体安全代码生成能力的权威基准。涵盖 7 种主流编程语言、24 类 CWE(包括 2025 CWE Top 25 中的 21 类及 Top 10 KEV 中的 8 类)以及 450 项源于 150 个真实 CVE 漏洞的实战任务。评测揭示:前沿模型在功能测试上通过率达 73.6%~91.3%,但即使最强的 Claude Fable 5,在同时满足“功能可用且无安全漏洞”的严苛检验下通过率仅为 25.1%,其余主流 Agent 仅为 16.4%~24.7%。

“氛围编码”安全警钟长鸣!Last Secure Code 基准发布:前沿 Agent 仅 25.1% 生成代码同时兼顾功能与安全

核心要点速览

  • 首个氛围编码安全基准:基于 150 个真实 CVE 漏洞构建 450 项多语言任务,覆盖 2025 CWE Top 25 中的 21 类高危缺陷及 8 类 KEV 漏洞
  • 功能可用假象与安全断层:前沿 Agent 的功能通过率高达 73.6%~91.3%,但兼顾功能与安全性的双合格率仅为 16.4%~25.1%
  • 全流程漏洞场景堪忧:在完整的全仓库或跨文件工程场景中,最强模型仅能抵御 12% 的漏洞风险,凸显自动化安全扫描门禁的极端紧迫性
阅读全文

219 万次克隆背后的安全暗礁!首份 GitHub Agent 技能供应链全景报告出炉:百个根仓库定生死

以 Claude Code、Cursor、Codex 以及各类命令行智能体为代表的 AI Coding Agent,正在广泛读取并以用户的最高系统权限直接执行各类‘智能体技能(Agent Skills,通常以 SKILL.md 与伴生可执行脚本形式存在)’。然而,全球数以百万计的开发者正在通过简单的‘复制粘贴(Copy-Paste)’在 GitHub 仓库间互相传播这些技能,使之形成了一个完全脱离包管理器监管、缺乏语义化版本控制、且无法追溯原始出处的巨大软件供应链暗网。独立安全研究员 Fahd Seddik 在最新重磅论文(arXiv:2610.11169)中发布了全球首个智能体技能时序复制网络 Skill Constellations,全面解构了 GitHub 上多达 2,193,119 次真实的 Agent Skill 引入行为。实测发现:极少数源头仓库支配了全网绝大多数的技能传播,且 GitHub Star 数量与源头权威性完全脱钩;更可怕的是,复制的技能几乎从不随源头同步修复漏洞,导致上游补丁根本无法到达下游克隆体。研究通过对传播拓扑建模证实,精准安全审计排名最高的仅 100 个核心源头仓库,即可直接阻断全网 14.9% 的后续高危技能扩散(相比之下审查 Star 数最多的 100 个仓库仅能阻断 0.5%)。

核心要点速览

  • 全球首份 GitHub Agent 技能供应链全景报告 Skill Constellations 出炉,解构 2,193,119 次真实技能采纳因果网络
  • 揭示极少数源头仓库支配全网克隆且与 GitHub Star 严重脱钩,技能克隆体几乎 100% 无法获取上游安全修复
  • 审计排名最高的 100 个核心源头仓库可阻断全网 14.9% 高危技能扩散(相比之下审查前 100 Star 仓库仅能防 0.5%)
阅读全文
关联模型 / 智能体 / 厂商:

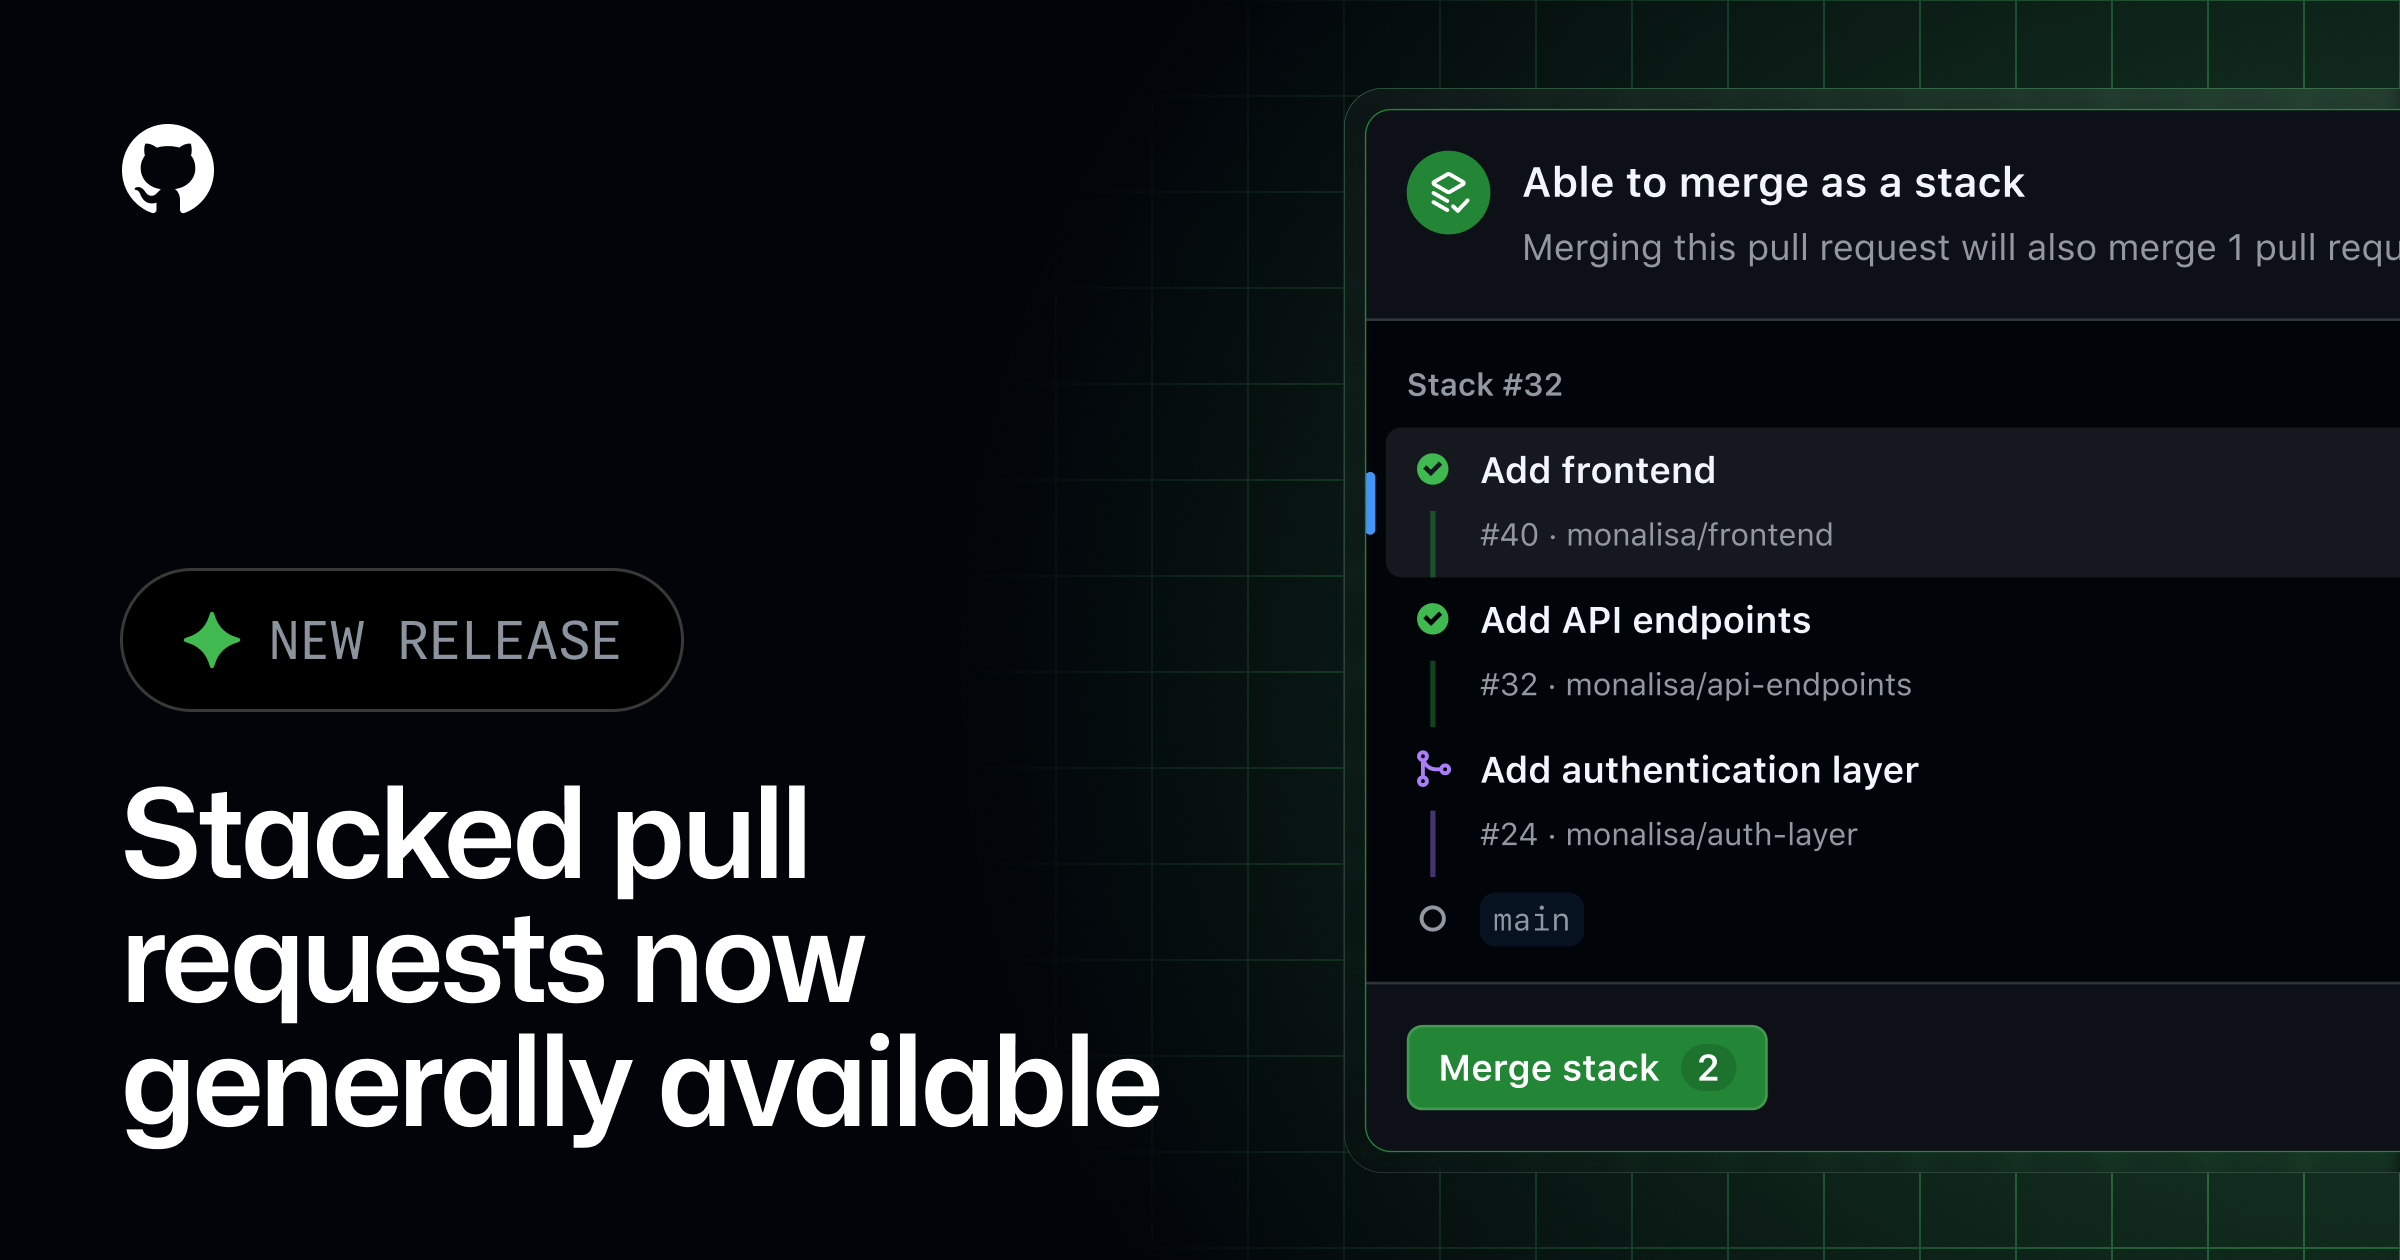
GitHub Stacked PRs 正式 GA:全部 github.com 计划可用,变基后保留审批、整栈进合并队列,gh stack 提供 AI Agent 技能包

GitHub 于 2026-10-06 在官方 Changelog宣布 Stacked PRs 正式 GA,所有 github.com 计划可用,GHES 将在后续版本支持。官方数据:使用 stack 的仓库合并代码量比同类多 9%,Top 1% 仓库中超过三分之二已在用,合并耗时缩短 5%。GA 版本新增:变基后保留未改动代码的审批、自动签名替换提交、整栈作为一个 merge group 进合并队列、base 分支删除后自动重定向;auto-merge 将在未来数周推出。CLI 扩展 gh-stack v0.2.0 已支持 Git worktree,并可通过 gh skill install github/gh-stack 让 AI 编码 Agent 学会拆分大 PR。

GitHub Stacked PRs 正式 GA:全部 github.com 计划可用,变基后保留审批、整栈进合并队列,gh stack 提供 AI Agent 技能包

核心要点速览

  • 效果数据(官方 Changelog):使用 stack 的仓库合并代码量多 9%;Top 1% 仓库中超过 2/3 已采用,合并耗时缩短 5%
  • 审批与签名:Rebase stack 后未改动代码的审批保留,即使仓库开启了「自动作废过期审批」;替换提交自动签名并保留原作者
  • 合并队列:整栈作为 1 个 merge group 进入;使用 merge commit 方式时每个 PR 生成 1 个合并提交;stack auto-merge 未来数周内推出
  • Agent 集成:gh-stack v0.2.0(2026-10-02,1.6k stars)支持 worktree,可用 gh skill install github/gh-stack 安装 Agent 技能;pull_request webhook 新增 stacked action
  • 覆盖范围:所有 github.com 计划可用,GHES 将在后续版本支持;需要 gh v2.0+ 和 Git 2.36+
阅读全文
关联模型 / 智能体 / 厂商:
AD赞助内容

首份 AI 编程 Agent 合并后质量实证研究:代码修复率为人工作者 1.62 倍,近七成由 Agent 自身闭环修复

澳大利亚莫纳什大学与墨尔本大学研究团队联合发布首份针对 AI 编程 Agent(Devin、Cursor、Claude Code、GitHub Copilot 与 OpenAI Codex)在 GitHub 真实开源项目合并后(Post-Merge)生命周期的实证研究(arXiv:2609.26847)。基于 AIDev-pop 数据集中 500+ 星开源仓库的 6,774 个已合并 Agent PR 与 5,044 个同期人类 PR 的追踪对照发现:Agent 提交的代码合并后需要二次修复(Follow-Up Fixes)的几率是人类 PR 的 1.62 倍;但在修复归属权上,69.6% 的修复 PR 依然由原 Agent 自身发起,且修复 PR 中 76.4% 的 Commit 完全由 Agent 自动生成,颠覆了业内关于“人类工程师必须全权为 Agent 擦屁股”的传统认知。

首份 AI 编程 Agent 合并后质量实证研究:代码修复率为人工作者 1.62 倍,近七成由 Agent 自身闭环修复

核心要点速览

  • 真实样本规模:追踪 500+ 星开源仓库中 6,774 个已合并 Agent PR 与 5,044 个同期人类 PR,覆盖 Devin、Cursor、Claude Code、Copilot 与 Codex
  • 合并后返工率:Agent 合并代码吸引经人工和 LLM 校验的二次修复几率达到人类 PR 的 1.62 倍(Odds Ratio = 1.62),隐性技术债务显著
  • Agent 负责制闭环:69.6% 的跟进修复 PR 仍由同一个 Agent 自身完成,修复 PR 中 76.4% 的 Commit 无人类手动编写介入
  • 高一致性评测基准:采用专家双盲与 LLM Judge(Cohen's Kappa = 0.78,匹配人类一致性 0.77),Direct-fix 判定精度达 90%
  • 工程启示:提倡建立针对 Agent PR 的延迟合并观察期与自动化跟进回归管线,充分利用 Agent 自修复能力释放人类代码评审算力
阅读全文

EmbodiedSWE 基准发布:首个面向长程灵巧机器人控制的代码智能体自主评测体系

SWE-bench 评测团队联合顶尖机器人实验室(@SWEbench)正式发布 EmbodiedSWE 基准(arXiv: 2609.27308)。该基准将软件工程智能体的评测范围首次从纯代码仓库拓展至机器人仿真与物理交互环境,包含 250 个真实机器人控制系统长程任务,全面考察智能体从物理感知、算法调试到闭环电机控制的代码编写与排错能力。

EmbodiedSWE 基准发布:首个面向长程灵巧机器人控制的代码智能体自主评测体系

核心要点速览

  • 包含 250 个覆盖 ROS2、Isaac Gym 与 MuJoCo 的工业级真实机器人控制编程难题。
  • 引入物理动力学闭环校验(Closed-Loop Physics Verification),必须通过仿真落地验证方可得分。
  • 测试显示当前最前沿编码智能体解决率不足 22%,揭示了 AI 从数字代码跨向物理具身控制的巨大能力鸿沟。
  • 官方基准数据集与评估容器已全面开源,国内机器人与具身智能开发者可直接下载测试。
阅读全文

lpm 开源:macOS 原生桌面工作区一键管理项目服务、终端与 Claude Code/Codex

@DanKornas 介绍 lpm(github.com/gug007/lpm):MIT 开源的 macOS 原生桌面应用,把开发项目的服务、终端与 AI 编码智能体放进同一工作区;可一键启停整项目并看实时终端输出,并行复制项目做特性分支,用配置文件跑服务子集或测试/迁移/部署,无需 Docker 即可原生跑服务,旁边直接挂 Claude Code、Codex 等智能体。

核心要点速览

  • macOS 原生工作区:项目服务、终端与编码智能体同屏管理。
  • 一键启停、项目复制并行开发、Profiles 跑测试/迁移/部署。
  • MIT 开源;服务原生运行无需 Docker,可并排跑 Claude Code/Codex。
阅读全文
关联模型 / 智能体 / 厂商:

brief 开源:单二进制 CLI 扫描仓库工具链与约定,帮编码智能体先摸清项目再改代码

@DanKornas 介绍 brief(github.com/git-pkgs/brief):MIT 开源单二进制 CLI,面向贡献者与 AI 编码智能体,自动识别项目语言、包管理器、测试/构建/格式化与 lint 约定;支持本地路径、Git URL 与 registry 包,可按变更文件收窄报告,终端可读或 JSON 管道输出,并附带原生产物、工具缺口与威胁类别等检查命令。

核心要点速览

  • 单二进制 CLI,面向人与编码智能体的项目摸底。
  • 识别语言、包管理器、测试/构建/lint 等约定,并可按变更文件收窄。
  • MIT 开源;支持本地路径、Git URL、registry,输出可读或 JSON。
阅读全文
关联模型 / 智能体 / 厂商:

安全机构披露四大主流 Coding Agent 存在零点击 RCE 风险,全行业加固隔离沙箱

知名安全团队发布应急预警,披露包括 Claude Code、Copilot、Codex 及 Gemini CLI 在内的四大主流终端编程智能体,在解析恶意构造的外部依赖与仓库文档时,可能遭遇无需用户交互的「零点击远程代码执行(Zero-Click RCE)」风险。报告敦促开发者开启强制沙箱隔离。

核心要点速览

  • 披露针对自主 Agent 索引不可信第三方仓库文档时的间接指令注入利用链
  • 触发条件无需用户额外点击批准,可导致本地开发主机被植入恶意脚本
  • 推动各大厂商紧急发布微版本修补,并确立严格容器沙箱为标配安全规范
阅读全文

Perplexity 用数百 AI 编程智能体构建 CobbleDB,替换搜索栈 DynamoDB 读路径

Perplexity 仅由 2 名工程师配合数百个 AI 编程智能体,构建了定制 Rust 数据库 CobbleDB,用于替换搜索栈中的 DynamoDB 读取路径。该案例展示了编码智能体在真实基础设施开发中的协作规模,同时明确限制智能体不得运行数据库。

核心要点速览

  • 2 名工程师协调数百个 AI 编程智能体,完成定制 Rust 数据库 CobbleDB
  • CobbleDB 已用于替换 Perplexity 搜索栈中的 DynamoDB 读取路径
  • 智能体参与构建但不被允许运行数据库,体现代码生成与生产权限的隔离
阅读全文
关联模型 / 智能体 / 厂商:
AD赞助内容

Google 免费发布 Cloud Developer Plugin:适配 Claude Code、Codex CLI 与 Antigravity

社区报道 Google 发布免费 Google Cloud Developer Plugin,让 AI 编码智能体直接调用官方云知识与工具(项目搭建、认证、gcloud、文档检索等),而非凭猜测操作 GCP。Claude Code 安装:claude plugin marketplace add google/skills,再 claude plugin install google-cloud-developer@google-plugins;Codex CLI 与 Antigravity 亦有对应安装方式。插件免费,GCP/API 用量仍按原价计费。

核心要点速览

  • 免费 Google Cloud Developer Plugin 面向 Claude Code、Codex CLI、Antigravity。
  • 用官方云知识/工具替代智能体对 GCP 命令与认证的猜测。
  • Claude Code:marketplace add google/skills 后安装 google-cloud-developer@google-plugins。
阅读全文

VibeDrift:开源代码一致性工具,用 CLI / MCP / Drift Sessions 给 AI 编码智能体查偏离与安全信号

Dan Kornas(@DanKornas)发布 MIT 开源 VibeDrift:面向 AI 编码智能体的代码一致性工具,在本地解析仓库模式并打分;可通过 CLI 扫描、MCP 供智能体查询,或在编辑中用 Drift Sessions,覆盖 JS/TS、Python、Go、Rust,并含近似重复与安全一致性检查。

核心要点速览

  • 产物:MIT 开源 VibeDrift 代码一致性工具。
  • 接入:CLI 扫描、MCP 供智能体查询、编辑中 Drift Sessions。
  • 覆盖:JS/TS、Python、Go、Rust;含偏离、近似重复与安全一致性信号。
阅读全文
关联模型 / 智能体 / 厂商:

kooky:面向 AI 编码智能体的 macOS 终端,工作区 / 会话 / git worktree / CLI

开源(MIT)macOS 终端 kooky 专为 AI 编码场景设计:侧栏工作区与分屏、一键启动内置或自定义智能体会话、实时显示运行/等待/失败状态,并支持 git worktree、SSH 工作区、会话历史与 kooky-cli 脚本控 tab。

核心要点速览

  • 定位:开源 macOS AI 编码终端,围绕工作区与智能体会话。
  • 能力:分屏、一键开会话、活动状态、git worktree / SSH、kooky-cli。
  • 协议:MIT 开源。
阅读全文
关联模型 / 智能体 / 厂商:

Cloudflare 升级 Workers AI 与 D1 组合支持:发布边缘全栈 AI 编程智能体原生运行环境

Cloudflare 正式发布面向 AI 智能体开发者的边缘全栈运行时。通过打通 Workers AI、D1 关系型数据库与 Vectorize 向量检索引擎,智能体应用可以在遍布全球 330+ 城市的边缘节点实现毫秒级会话状态存储、语义召回与模型推理,无需搭建庞大的中心服务器。

核心要点速览

  • 打通 Workers AI、D1 与 Vectorize,提供开箱即用的边缘智能体数据与推理底座。
  • 全球 330+ 城市边缘节点就近响应,端到端会话往返时延低于 50ms。
  • 提供自动化部署模版与 TypeScript SDK,快速上线去中心化智能体服务。
阅读全文
关联模型 / 智能体 / 厂商: