AI 编程实时动态与要闻

GitHub Agentic Workflows 正式 GA:用 Markdown 写自动化、编译成 Actions YAML,支持 Copilot 或自带编码 Agent,新增 ARC 自托管和 micro-VM 隔离

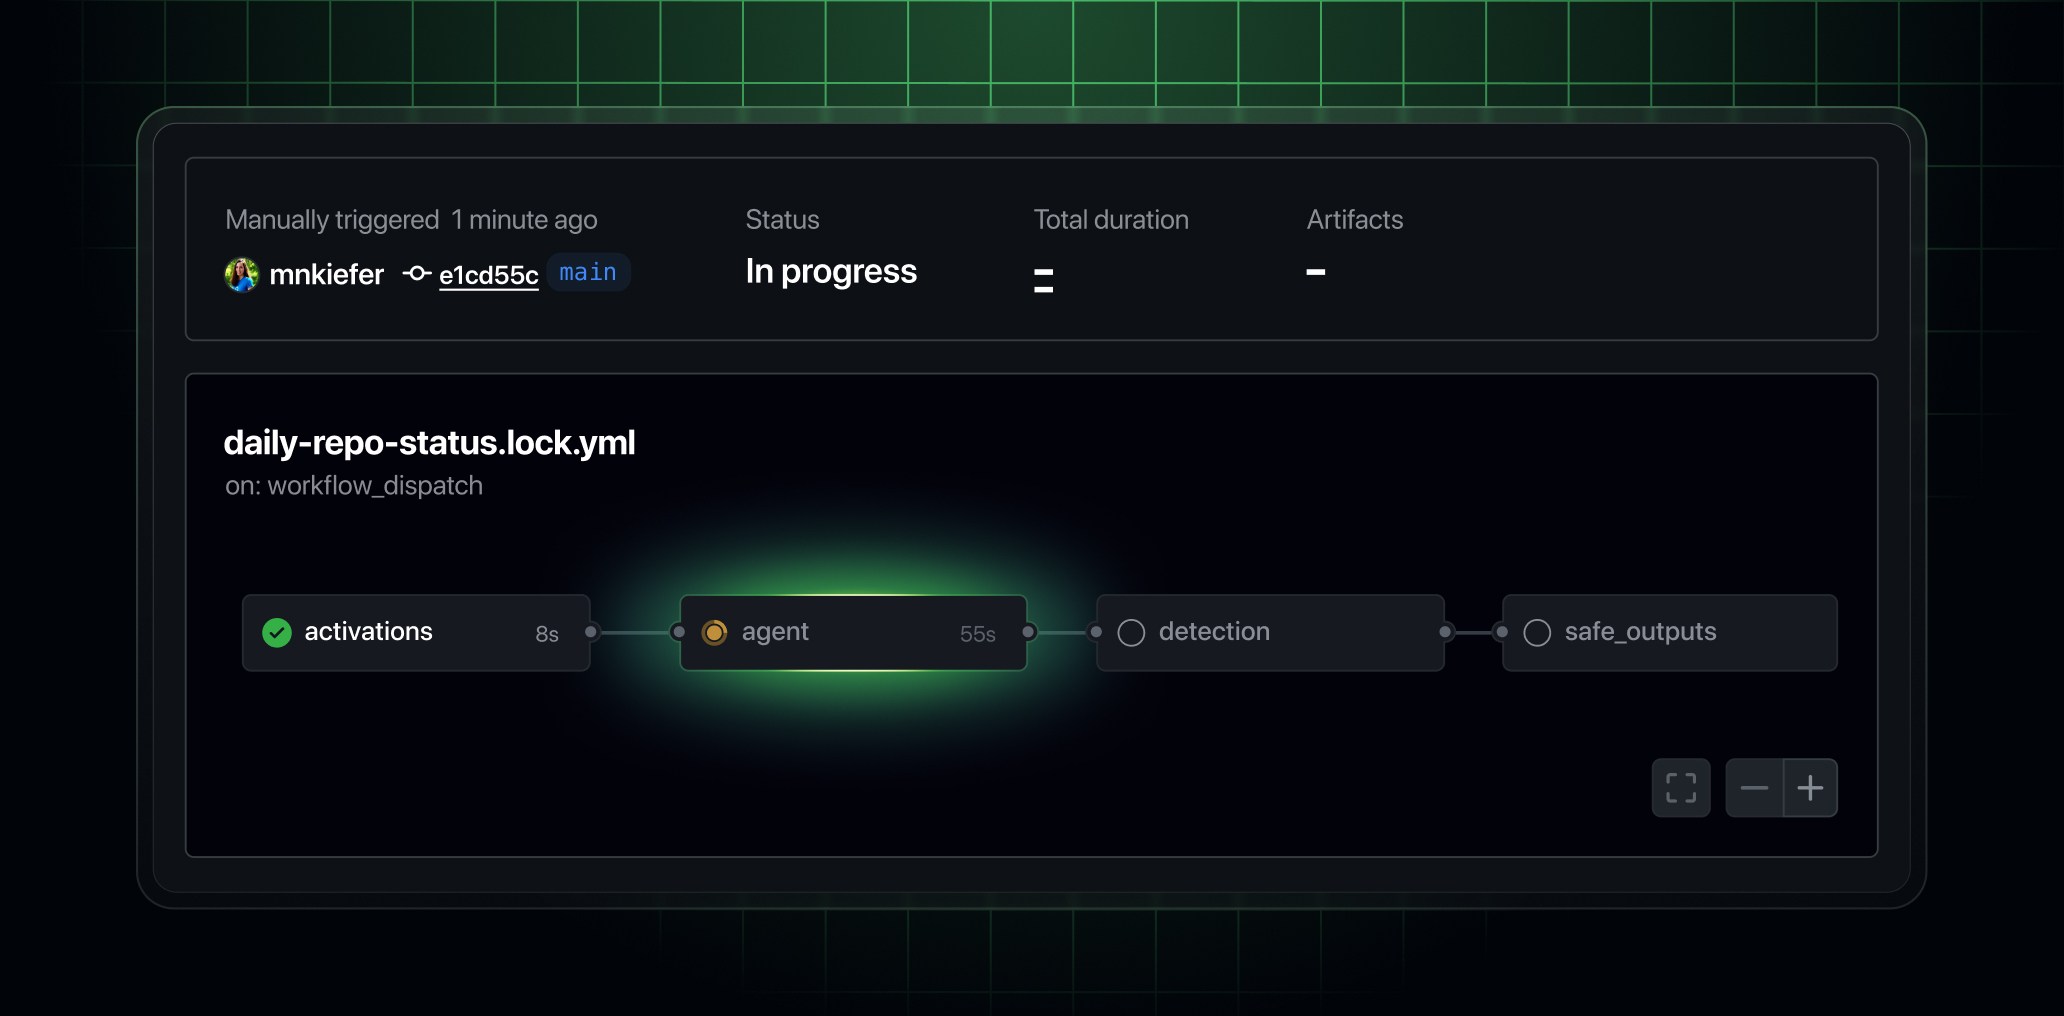
GitHub 于 10 月 28 日(Universe 2026)宣布 GitHub Next 的开源项目 GitHub Agentic Workflows 正式 GA,面向 GitHub Free、Team 和 Enterprise。开发者用自然语言 Markdown 描述 issue 分拣、CI 失败分析、文档更新、写测试等任务,gh aw 把它编译成标准 Actions YAML,由 Copilot 或自带的编码 Agent 执行。GA 新增 ARC 自托管 runner 和 Docker-in-Docker 支持、正式版 gh aw forecast 成本预估、按工作流选模型和模型路由,以及 Cloud Hypervisor / NVX micro-VM 隔离。
GitHub Agentic Workflows 正式 GA:用 Markdown 写自动化、编译成 Actions YAML,支持 Copilot 或自带编码 Agent,新增 ARC 自托管和 micro-VM 隔离

核心要点速览

  • 适用范围:github.com 上的 GitHub Free、Team 和 Enterprise 均可用;用默认的 Copilot CLI 引擎需要 Copilot 许可
  • 工作方式:Markdown 写需求,编译成标准 Actions YAML,复用已有 runner 组和策略;可用 Copilot 或自带编码 Agent
  • 安全默认值:只读权限、沙箱容器加 Agent Workflow Firewall、safe outputs 校验,以及应用变更前的威胁检测作业
  • GA 新增:ARC 自托管 runner 加 Docker-in-Docker、gh aw forecast 转正(含威胁检测额度和月度区间)、按工作流选模型提供方、模型路由、micro-VM 隔离和跨仓库 enclave
  • 客户案例(Accenture 口径):一位负责人每周省约 29 小时,团队 91% 的 commit 由 AI 编写,生产错误从每天约 11,000 个降到 1,000 以下
阅读全文

LiteLLM 官方网关突发 v1.107.0 供应链投毒事件:官方紧急回滚至 1.106.2 并发布深度复盘与凭证轮换指南

作为全球下载量数百万、被 LangChain、OpenHands 等大量智能体项目广泛采用的核心统一网关框架 LiteLLM 官方突发严重供应链安全事件。其自动化发布流水线遭到黑客攻破,并向 PyPI 与 Docker Hub 推送了携带恶意凭证窃取载荷的 v1.107.0 版本。攻击代码能够静默窃取服务器环境变量中的各类大模型 API Key 与云凭据并外发至远程黑客服务器。LiteLLM 团队与慢雾(SlowMist)等安全团队紧急介入,在数小时内从 PyPI 下架恶意版本、将稳定版本回滚至 1.106.2,并发布安全事后深度复盘,呼吁全球开发者立即固定依赖版本并轮换全部涉及的生产 API 密钥。

LiteLLM 官方网关突发 v1.107.0 供应链投毒事件:官方紧急回滚至 1.106.2 并发布深度复盘与凭证轮换指南

核心要点速览

  • LiteLLM 自动化发布流水线遭黑客攻破,恶意版本 v1.107.0 被推送至 PyPI 及 Docker Hub(latest / main-stable 标签)
  • 恶意载荷在初始化时自动抓取主机环境变量(包括各类大模型 API Key、数据库连接串与云凭证)并静默外发
  • 官方团队已联合安全厂商(SlowMist 等)紧急下架恶意包,将 PyPI 与 Docker 镜像全面回滚至安全稳定的 1.106.2
  • 官方强烈敦促所有使用 LiteLLM 作为网关的 Agent 开发者立即排查流水线依赖,锁定版本并立即轮换所有大模型 API 密钥
阅读全文

LiteLLM 1.107.0 遭供应链投毒:PyPI 与 Docker 镜像被植入凭证窃取器和后门,官方确认已控制并建议回退 1.106.2

10 月 21 日,热门 LLM 网关 LiteLLM 的发布流水线被攻破,恶意 1.107.0 版本在 PyPI 上线约 2 小时(11:39–13:23 UTC),Docker 的 v1.107.0、latest、main-latest、main-stable 标签也在 11:46–14:20 UTC 指向被污染镜像。官方事件报告称恶意文件会在每次 Python 启动时窃取云、SSH、AI 工具和代理库中的密钥,现已下架,开源用户应固定 1.106.2 并轮换凭证,企业私有仓库不受影响。

LiteLLM 1.107.0 遭供应链投毒:PyPI 与 Docker 镜像被植入凭证窃取器和后门,官方确认已控制并建议回退 1.106.2

核心要点速览

  • 影响范围(官方口径):PyPI litellm==1.107.0 全部 7 个 wheel,11:39:51–13:23 UTC 在线;Docker Hub 与 GHCR 的 4 个标签从 11:46:56 UTC 起被污染
  • 攻击链:攻击者拿到 3 组开发者 GitHub CLI 凭证,其中一个属于组织所有者,借此关闭分支保护、强推修改,让发布流程从仿冒仓库 Berri-AI/litellm 构建并签名
  • 载荷:cook.pth、cook.py、sitecustomize.py 在任何 Python 启动时运行,删除 litellm 包也不会清除;另有每小时拉取远程代码的后门
  • 处置:先手动删除这 3 个文件和对应 pyc,再固定 litellm==1.106.2 或从零重建环境,并轮换代理库中的全部供应商 key、master key 和数据库密码
  • 这是 LiteLLM 2026 年第 2 次供应链事件(3 月曾涉及 1.82.7/1.82.8),GitHub 源码标签 v1.107.0 本身不含恶意文件
阅读全文

Docker cagent 1.145.0:ACP 请求链路透传 W3C traceparent,13 个协议处理器挂上服务端 span,修复 lean TUI 流式工具调用滚屏丢失

Docker 于 2026-09-28 发布 cagent(docker-agent)v1.145.0:在 Agent Client Protocol(ACP)请求上透传 W3C traceparent/tracestate,并为已实现的 13 个协议处理器挂上服务端 span,便于把 agent 会话接入现有 OpenTelemetry/分布式追踪。同期新增 Lint/FieldsSeqLookup 与 Lint/SlicesConcat 代码质量 cop,并修复 lean TUI 在流式部分工具调用时滚屏历史被冲掉的问题。

Docker cagent 1.145.0:ACP 请求链路透传 W3C traceparent,13 个协议处理器挂上服务端 span,修复 lean TUI 流式工具调用滚屏丢失

核心要点速览

  • 发版:v1.145.0(2026-09-28);相对 v1.144.0
  • 可观测性:ACP 透传 W3C traceparent/tracestate,13 个协议处理器均有服务端 span(#4471)
  • TUI:lean 模式下流式部分工具调用不再冲掉滚屏历史(#4477)
  • 工程:新增 Lint/FieldsSeqLookup、Lint/SlicesConcat;多处 append 链改为 slices.Concat
  • 文档入口:Docker Agent docs / 仓库
阅读全文
关联模型 / 智能体 / 厂商:
AD赞助内容

GitHub Agentic Workflows 0.89.22:沙箱统一 Cloud Hypervisor,hosted-web 域名策略与分组审计上线

GitHub 于 2026-09-27 发布 gh-aw(Agentic Workflows)v0.89.22:移除 docker-sbx/gVisor,隔离执行只保留 Cloud Hypervisor;新增 frontmatter network.hosted-web 约束 Claude/Codex 托管网页工具出站域名;gh aw audit --group 按运行与代码聚合发现;Copilot 超 100KiB 提示改走 stdin,避免截断。另含仓库记忆后端、MCP payload 体量上报与防火墙兼容性强制校验。

GitHub Agentic Workflows 0.89.22:沙箱统一 Cloud Hypervisor,hosted-web 域名策略与分组审计上线

核心要点速览

  • 发版:v0.89.22(2026-09-27);文档首页 gh-aw,短链 gh.io/gh-aw
  • 破坏性:sandbox.agent.runtime: docker-sbx|gvisor 已删除,必须改为 cloud-hypervisor(见 #63034)
  • 网络:frontmatter 新增 network.hosted-web,约束托管 Claude/Codex 网页工具出站域名;详见 Network
  • 审计:gh aw audit --group 按 run/code 聚合计数,支持 pretty/markdown/JSON;可上报 MCP payload 大小(#63687)
  • 体验:Copilot 提示 >100 KiB 经 stdin 投递(#62766),避免截断;仓库记忆后端支撑每日 AIC guardrail
阅读全文

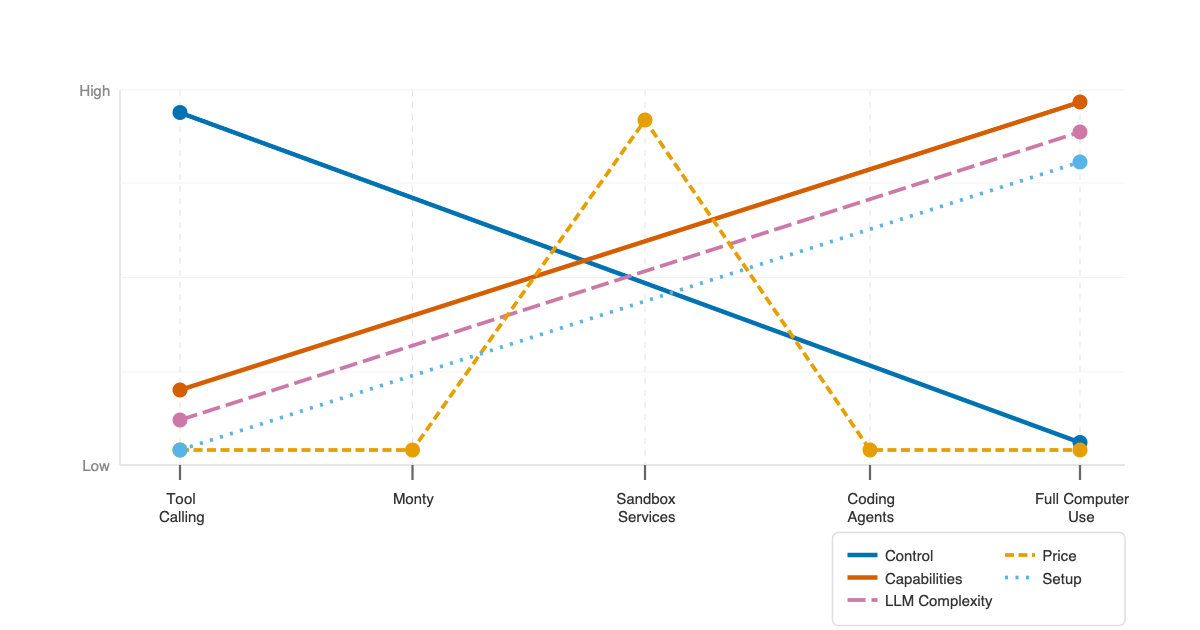
Pydantic Monty 1.0.0 GA:Rust 写的极简 Python 沙箱,热池新建约 0.8ms,比远程沙箱服务快约 1800×

Pydantic 于 2026-09-25 发布 Monty v1.0.0(PyPI pydantic-monty / npm @pydantic/monty / crates.io monty),正式去掉 experimental 标签。OSS Monty 是用 Rust 从零实现的 Python 字节码 VM(解析走 Ruff),默认无文件系统/网络/环境变量,仅通过你显式注入的 external functions 触达宿主。官方 alternatives 对比:热池 checkout 约 0.8ms、新建池约 5ms,而 Docker exec 约 195ms、远程沙箱服务约 1500ms、Pyodide 约 2700ms。面向 Agent 写代码执行,而非整台容器。

Pydantic Monty 1.0.0 GA:Rust 写的极简 Python 沙箱,热池新建约 0.8ms,比远程沙箱服务快约 1800×

核心要点速览

  • 发版:v1.0.0;uv add pydantic-monty / npm i @pydantic/monty / cargo add monty
  • 延迟(官方 alternatives):OSS Monty 热池新建沙箱 ~0.8ms、新池 ~5ms;Docker ~195ms;Daytona 等远程服务 ~1500ms;Pyodide ~2700ms
  • 安全模型:默认无 FS/网络/环境变量;只通过你传入的 external functions / mounts 出沙箱——与「先给满权限再收紧」的容器路线相反
  • 形态:OSS Monty(MIT 包内嵌)与商业 Full Monty(WebSocket 服务,热池约 2ms);Python≥3.10
  • 生态:已接入 Pydantic AI Code Mode;文档见 pydantic.dev/docs/monty
阅读全文
关联模型 / 智能体 / 厂商:

DeerFlow 2.1.0:772 PR 里程碑——可验证子代理委派、可插拔记忆与五家远程沙箱,PAT/追踪默认开

字节跳动开源 SuperAgent 框架 DeerFlow 于 2026-09-24 发布 v2.1.0,收官里程碑并合并 772 个 PR(仓库约 8.3 万星)。相对 2.0,重心转向可信执行与可运维:子代理委派可验证、可选 batch_task 持久批处理、记忆后端可插拔(DeerMem / OpenViking / mem0 HTTP 等)、沙箱侧新增 E2B、BoxLite 微虚机以及 Tenki、OpenSandbox 等云提供方。破坏性变更包括无条件 X-Trace-Id、/mnt/skills 保留给托管技能投影、记忆配置迁入 memory.backend_config,以及 Docker 入口默认绑 127.0.0.1。

DeerFlow 2.1.0:772 PR 里程碑——可验证子代理委派、可插拔记忆与五家远程沙箱,PAT/追踪默认开

核心要点速览

  • 发版:v2.1.0;里程碑 772 PR;站点 deerflow.tech
  • 可信运行时:子代理委派可验证 + 委派账本;工具调用带防篡改 runtime stamp;可选 batch_task 做 SQL 持久可恢复批处理
  • 记忆:memory.manager_class 可插拔;内置 FTS5/BM25;新增 OpenViking、mem0 HTTP 等后端;旧扁平 /memory/config 字段迁到 backend_config
  • 沙箱:E2B 强制 sandbox.replicas 容量;新增 BoxLite / Tenki / OpenSandbox 等,远程提供方扩展到多家
  • 运维破坏点:响应必带 X-Trace-Id;PAT(/api/v1/auth/pats);compose 默认 BIND_HOST=127.0.0.1——升级前读 CHANGELOG
阅读全文
关联模型 / 智能体 / 厂商:

字节跳动发布 DeerFlow 2.0:8.3 万星开源长程 SuperAgent 架构底层全面重构

字节跳动正式推出 DeerFlow 2.0.0,针对长程复杂任务对原有代码进行 100% 重构,汇聚 182 个 PR。2.0 确立了以“超级智能体(SuperAgent)”为核心的编排底座,集成自更新 SOUL 记忆系统、安全 Docker 沙箱隔离、多级子智能体并发调度以及多通讯软件接入(飞书/Lark、钉钉、微信/企业微信、Slack、Discord、Telegram)。结合火山引擎 BytePlus 智能搜索与信息爬取套件 InfoQuest,可稳定处理跨度数分钟至数小时的深度研报、代码重构与综合任务。

字节跳动发布 DeerFlow 2.0:8.3 万星开源长程 SuperAgent 架构底层全面重构

核心要点速览

  • 底座彻底重构:告别 1.x 传统工作流,重构为由沙箱、记忆、动态技能与多子智能体驱动的超级智能体(SuperAgent)运行宿主
  • 自更新 SOUL 记忆:智能体可在标准聊天会话中直接安全持久化自身 SOUL.md 与配置文件,实现真正的跨任务持续进化与千人千面
  • 全通讯渠道打通:支持用户绑定自有飞书、钉钉、微信/企微、Slack、Discord 与 Telegram 账号,实现无缝人机协作与事件流订阅
  • 安全沙箱与防御:采用隔离 Docker DooD 沙箱,强化 MCP 敏感配置脱敏、跨站 POST 拦截与解压炸弹(Zip-bomb)防御机制
  • 工业级追踪与提速:原生接入 Langfuse 全链路调用链,按线程索引数据库消除 O(n) 扫描,子 Agent Token 开销实时上报
阅读全文

Docker Agent (cagent) 1.144.0:ACP v1 会话/终端/远程 MCP 齐套,沙箱可 --cloud 无本机 Docker 跑

Docker Engineering 于 2026-09-25 发布 docker-agent / cagent v1.144.0。本版把 Agent Client Protocol(ACP)v1 兼容面做宽:会话删除与 elicitation、模型推理/安全选项(session/set_config_option)、经客户端 terminal/create 跑 shell、session 生命周期内挂载 Streamable HTTP/SSE 远程 MCP、主机凭证认证与登出、音频 prompt 与有界历史回放。沙箱新增 --cloud 与 v3 kit,可在无本机 Docker 依赖下跑沙箱。另有多条 TUI 渲染性能与沙箱/文件系统隔离修补。面向要把 Agent 嵌进 IDE/网关并统一 ACP 线的团队,这是一次协议面与运维面的齐套升级。

Docker Agent (cagent) 1.144.0:ACP v1 会话/终端/远程 MCP 齐套,沙箱可 --cloud 无本机 Docker 跑

核心要点速览

  • 发版:v1.144.0;CLI 插件名 docker agent / 二进制 docker-agent
  • ACP:会话删除、elicitation、session/set_config_option、客户端 terminal shell、远程 MCP(Streamable HTTP/SSE)、主机凭证与音频 prompt
  • 沙箱:--cloud + v3 kit,无本机 Docker 也可跑沙箱;同期关闭多条文件系统隔离缺口
  • 安装:Docker Desktop 4.63+ 预装;或 brew install docker-agent;文档见 docker.github.io/docker-agent
  • 协议对照:Agent Client Protocol;MCP 仍可挂 Docker/本地/远程 server
阅读全文

Crawl4AI 0.9.4:封堵 Docker SSRF/环境变量泄漏三条高危,PruningContentFilterLXML 剪枝提速约 10×

unclecode 于 2026-09-23 发布 Crawl4AI v0.9.4(PyPI crawl4ai 0.9.4)。本版为安全优先:经协调披露关闭三条 advisory——robots.txt 盲 SSRF(GHSA-f77g-77vp-r96v)、link_preview 带响应披露的 SSRF(GHSA-wh5w-hmj3-vgg7,高)、dict 包装绕过不可信配置门导致非管理员可读环境变量(GHSA-5w5p-vcv6-mm3f,高);库侧新增进程级 egress_policy,Docker 启动时挂载 PinningProxy。性能上默认换用 lxml 原生 PruningContentFilterLXML(中等页 134→13 ms,6000 卡片页 2200→260 ms)。自托管 Docker 服务端应尽快升级。

Crawl4AI 0.9.4:封堵 Docker SSRF/环境变量泄漏三条高危,PruningContentFilterLXML 剪枝提速约 10×

核心要点速览

阅读全文
AD赞助内容

LiteLLM 1.102.1:稳定线回传 Claude Code safeguards,并把 TypeSafe Jev 路由/护栏打进 1.102.x

BerriAI 于 2026-09-23 发布 LiteLLM v1.102.1(PyPI litellm 1.102.1)。相对 1.102.0,本版把 Anthropic/Bedrock/Vertex 的 safeguards→safeguard_results 透传修回稳定线,使经网关的 Claude Code Auto mode 能显示 Auto mode server: Enabled;同时将 TypeSafe Jev 的七项变更(passthrough、复杂度路由、relevance compaction 护栏、auto-router 分类器、OpenRouter jev-1.13 定价等)从 1.103 RC 回移到 stable/1.102.x。Docker 镜像继续提供 cosign 验签说明。

LiteLLM 1.102.1:稳定线回传 Claude Code safeguards,并把 TypeSafe Jev 路由/护栏打进 1.102.x

核心要点速览

  • 发版:v1.102.1 / PyPI 1.102.1
  • Claude Code:网关透传 safeguards,响应带回 safeguard_results(#42538),Auto mode 不再被迫改走计费的客户端分类器
  • TypeSafe Jev:7 个 PR 回移到稳定线(passthrough / complexity router / relevance compaction / auto-router / OpenRouter jev-1.13 定价等,#42595)
  • 部署:pip install litellm==1.102.1;镜像可用 cosign 对 ghcr.io/berriai/litellm:v1.102.1 验签
  • 文档:Proxy Quick Start / Anthropic provider
阅读全文
关联模型 / 智能体 / 厂商:
⚡ Claude⚡ TypeSafe Jev⚡ jev-1.13🤖 Claude Code🌐 berriai🌐 Anthropic🌐 openrouter

Prime Intellect 公开 Prime Sandboxes:面向 Agentic RL 的 MicroVM,号称比同行便宜约 3 倍

Prime Intellect(@PrimeIntellect)正式公开 Prime Sandboxes:为 Agentic RL 训练打造的硬件虚拟化 MicroVM。支持 Docker Compose、后台任务与内核级负载,可弹性到数万并发;对接 verifiers / prime-rl / Prime Tunnels,并提供超过 36.5 万预置环境。博客称内部已创建约 3000 万个沙箱;默认账号并发上限 1,024,无订阅门槛,定价至 12 月 22 日前号称比其他供应商便宜约 3 倍(例:vCPU $0.02/小时)。

Prime Intellect 公开 Prime Sandboxes:面向 Agentic RL 的 MicroVM,号称比同行便宜约 3 倍

核心要点速览

  • 官方博文 Prime Sandboxes:MicroVM 自带客户机内核,对比 gVisor 容器更适合 Docker Compose 与系统级 Agent 环境。
  • 内部已创建约 3000 万 个沙箱;产品页展示实时并发与总量计数器(会随时间变化)。
  • 预置环境超过 365,000;集成 verifiers / prime-rl。
  • 默认并发上限 1,024;公开价例:vCPU $0.02/小时、内存 $0.0125/GiB/小时,至 2026-12-22 前号称约便宜 3 倍。
  • 开箱:prime sandbox create / prime sandbox run <id> '…',文档见 docs.primeintellect.ai/sandboxes/overview。
阅读全文

Open Managed Agents 开源:自托管托管式智能体平台,可跑 Node/Docker/Cloudflare

@DanKornas 介绍 Open Managed Agents(github.com/openma-ai/open-managed-agents):Apache-2.0 自托管平台,面向想摆脱厂商托管锁的构建者,提供持久会话、沙箱工具、记忆、加密凭证与崩溃恢复,可用 Node+Docker 自建或部署到 Cloudflare Workers,并兼容 Claude Managed Agents API 与经 /openai/v1 的 OpenAI SDK。

核心要点速览

  • 自托管托管式智能体工作流:持久会话、记忆与崩溃恢复。
  • 支持沙箱工具、私有工具与 MCP;可用自有模型 Key。
  • 可跑 Node/Docker 或 Cloudflare Workers;兼容 Claude Managed Agents API 与 OpenAI SDK。
阅读全文

YC 创始人警告:编码智能体沙箱可能被加价 15–68 倍

@AniC_dev(boat.dev / Ascii,YC F26)把 YC Bookface 长文公开:主流沙箱先给大额额度,数月后可能出现约 3 万美元账单,相对裸金属约 50 倍加价。他称团队自建长时间 QA、PR 审查、docker compose 与 Rust 编译用的智能体 VM;boat.dev 仍有 50–70% 毛利却比大厂便宜约 6–19 倍,并建议用 Claude Code 在一下午搭内部方案。

核心要点速览

  • 沙箱选型被写成和融资、招聘同级的智能体公司决策,账单会在规模化时爆。
  • 现有产品多为短时会话设计,不适合跑数小时的云端编码智能体。
  • 对比声称约 6–19 倍价差;按对方毛利反推,用户可能多付 15–68 倍真实算力。
阅读全文
关联模型 / 智能体 / 厂商:

lpm 开源:macOS 原生桌面工作区一键管理项目服务、终端与 Claude Code/Codex

@DanKornas 介绍 lpm(github.com/gug007/lpm):MIT 开源的 macOS 原生桌面应用,把开发项目的服务、终端与 AI 编码智能体放进同一工作区;可一键启停整项目并看实时终端输出,并行复制项目做特性分支,用配置文件跑服务子集或测试/迁移/部署,无需 Docker 即可原生跑服务,旁边直接挂 Claude Code、Codex 等智能体。

核心要点速览

  • macOS 原生工作区:项目服务、终端与编码智能体同屏管理。
  • 一键启停、项目复制并行开发、Profiles 跑测试/迁移/部署。
  • MIT 开源;服务原生运行无需 Docker,可并排跑 Claude Code/Codex。
阅读全文
关联模型 / 智能体 / 厂商: