
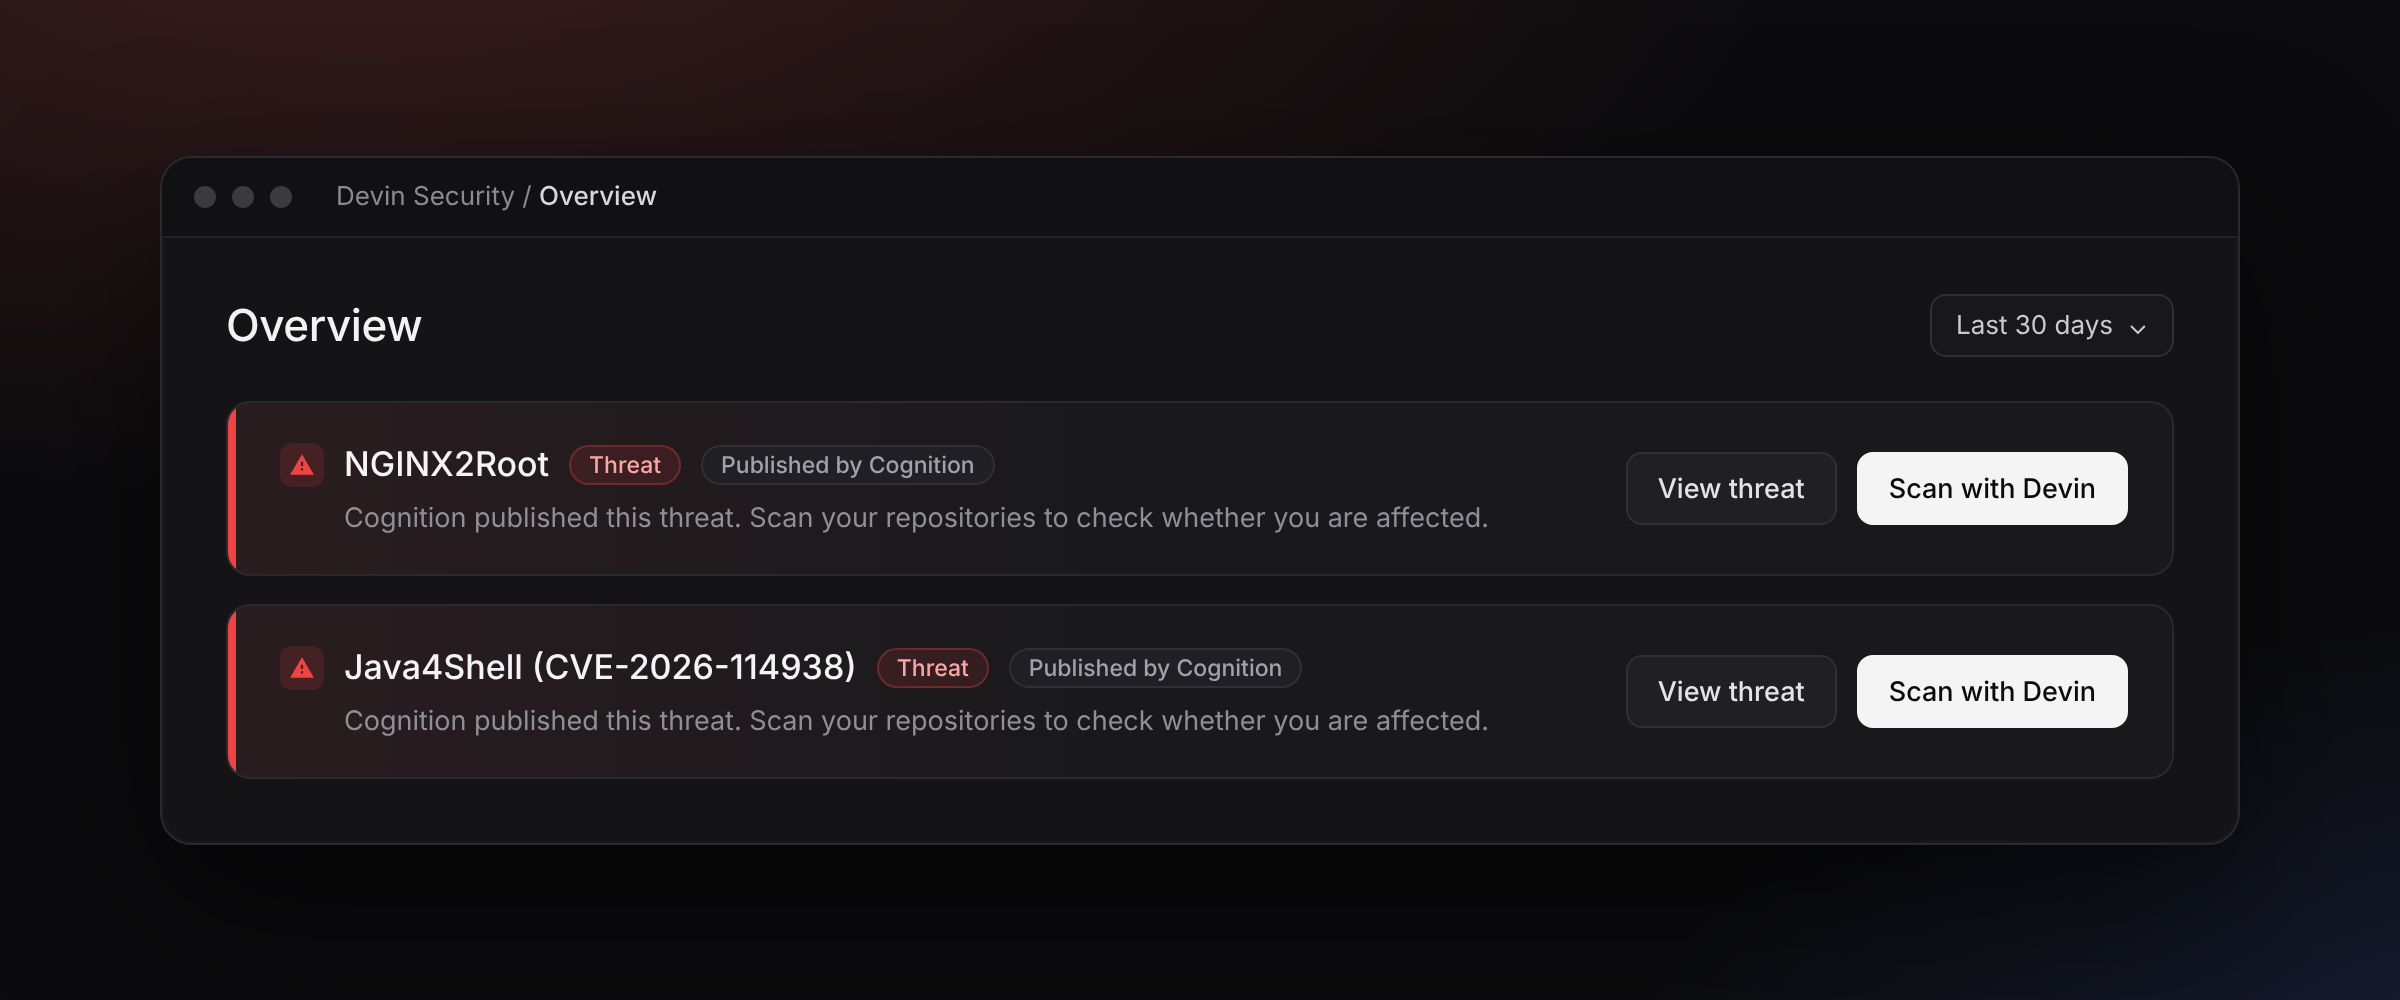
Cognition 11 月 19 日在 X 上宣布推出 Devin Security Threats:一个由官方维护的新披露漏洞索引,并与 Devin 打通,可一键扫描代码库并生成修复 PR。首批威胁覆盖本周披露的 Java4Shell(Java 运行时,可致内存泄露和远程代码执行)和 NGINX2Root(nginx 五个内存破坏漏洞)。开启 Auto-triage 后,Devin 会在每个新威胁发布时自动扫描选定仓库;团队也能自建威胁。
核心要点速览
- ✓官方:Cognition 博客(11 月 18 日署期)与 @cognition 11 月 19 日帖子
- ✓机制:每个威胁描述受影响范围、攻击方式和修复方法;「Scan with Devin」用 Agentic MapReduce 流程扫描选定仓库
- ✓结果按团队威胁模型排序,可指派给 Devin 直接开修复 PR,由团队审阅
- ✓Auto-triage:按仓库和最低严重度自动扫描每个新威胁,无发现的威胁可自动关闭;也可从漏洞赏金报告、厂商通告自建威胁
- ✓另提供开源 Markdown 技能 fix-nginx-vuln 与 fix-java-vuln(devin-vuln-fixes 插件),可交给其它编码智能体使用
关键决策指标一览
把技术选型换算成你的开发预算
40 款主流编程套餐横向比价,支持输入/输出 Token 真实账单模拟
相关资源与官方项目出处
免代理直达深度技术解析与实战评估
核心背景与行业痛点
AI 让漏洞发现速度明显加快,仅本周就有两组基础软件漏洞被披露:11 月 17 日的 Java4Shell(Java 运行时漏洞,可导致内存泄露和远程代码执行)和 11 月 18 日的 NGINX2Root(nginx 中五个可导致远程代码执行的内存破坏漏洞)。企业安全团队的难点是:新漏洞一出,要尽快判断自己哪些仓库受影响并完成修复。
架构亮点与底层机制
Cognition 推出的 Devin Security Threats 是一个官方维护的威胁索引。每条威胁说明受影响的组件、攻击者的利用方式以及修复办法。点击「Scan with Devin」后,选定仓库会用与普通 Devin Security 扫描相同的 Agentic MapReduce 流程检查,发现的问题按团队自己的威胁模型排序,可直接指派给 Devin 开 PR 修复,由人工审阅。开启 Auto-triage 后,可设定仓库和最低严重度,每发布一个新威胁就自动扫描,没有发现的威胁还能自动关闭。团队也可以根据漏洞赏金报告、厂商通告或事故复盘自建威胁。
权威 Benchmark 与实测跑分对比
官方未公布检出率、误报率或修复成功率等数据,也没有与其他安全扫描工具的对比。
开发者实战落地与开箱指南
两条威胁已在 app.devin.ai/security 上线。如果更想用会话方式修复,可安装 Devin Marketplace 中的 devin-vuln-fixes 插件(命令:devin plugins install CognitionAI/devin-marketplace#plugins/devin-vuln-fixes),里面的 fix-nginx-vuln 和 fix-java-vuln 技能是开源的 Markdown,也能当作检查清单,或交给其它编码智能体执行。没有 Devin 的团队,也应尽快自查 nginx 与 Java 运行时版本并按厂商公告升级。
即刻查看该技术对应模型与主流工具的实测差异,或一键测算团队 API 调用与 $20/月套餐盈亏平衡点。
讨论与评论
0登录后即可参与深度讨论
与广大 AI 开发者、工程师交流评测心得与前沿洞察